یخچالهای اروپا در خطر... حملات سایبری آنها را به کوره تبدیل میکند
پوشش روزنامهها 1 روزنامه این رویداد را پوشش دادند: القبس ←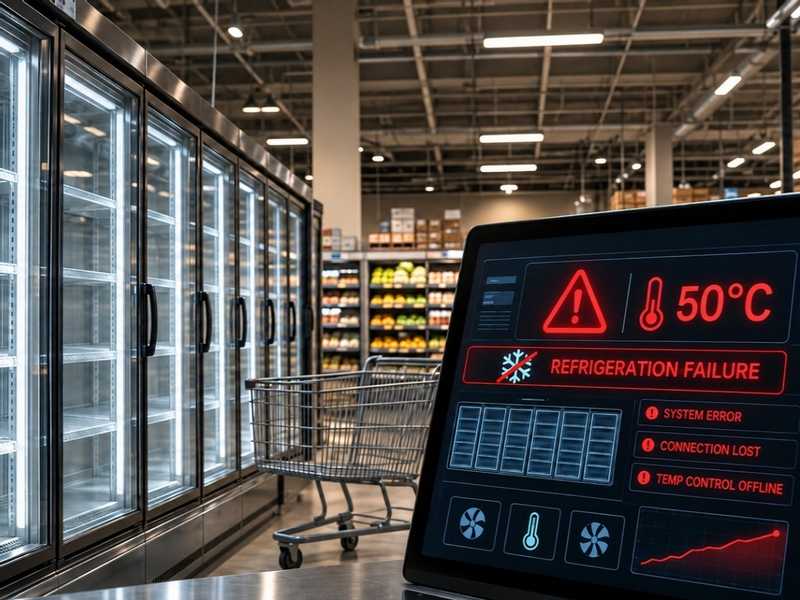
حملات سایبری همزمانی به سیستمهای سرمایشی فروشگاهها در چندین کشور اروپایی حمله کرد که منجر به فساد مواد غذایی و افزایش دما شد؛ این حادثه خرابکارانه هنوز مسئولیت آن اعلام نشده است.
ترجمهٔ قیاس از القبس — منبع اصلی
سیستمهای سرمایشی تعدادی از فروشگاههای سوپرمارکت اروپایی، روز دوشنبه، مورد حملات سایبری قرار گرفتند که منجر به افزایش دمای یخچالها و فریزرها و از بین رفتن مقادیری از مواد غذایی شد. این رویداد، موج جدیدی است پس از حملات مشابهی که هفتهها پیش صدها فروشگاه در فرانسه را هدف قرار داده بود. خبرگزاری رویترز اعلام کرد که حملات شامل فروشگاههایی در سوئد، بلژیک، لوکزامبورگ، ایرلند و استونی بوده و زنجیرههای بزرگ خردهفروشی را درگیر کرده است. این حوادث همزمان، نگرانیهایی را درباره امنیت سیستمهای عملیاتی و کنترل از راه دور در بخش خردهفروشی ایجاد کرده است.
در جزئیات حمله به فرانسه در اکتبر گذشته، پلیس اعلام کرد که هکرها توانستهاند بر واحدهای سرمایشی صدها فروشگاه بزرگ مسلط شوند و دمای داخل یخچالها را تا سطحی افزایش دهند که در برخی موارد به ۵۰ درجه سانتیگراد رسیده است؛ امری که منجر به آتشسوزی و خسارت به مواد غذایی شد. یکی از حوادث در بلژیک مکانیسم نفوذ را آشکار کرد: مهاجمان واحدهای تبخیرکننده (Evaporators) را به حالت یخزدایی (Defrost) تغییر وضعیت دادند. این فرآیند دمای اجزای سیستم سرمایشی را برای ذوب یخهای انباشتهشده افزایش میدهد و منجر به بالا رفتن دمای داخل یخچالها و تبدیل آنها به محیطی شبیه به فر میشود.
این حملات نگرانیهایی را درباره حجم خسارتهای اقتصادی احتمالی ایجاد کرده است؛ تخمینها نشان میدهد که خسارات ممکن است به صدها میلیون یورو برسد. همزمانی حوادث در چندین کشور، احتمال وجود فعالیت سازمانیافته را تقویت میکند، هرچند هنوز ارتباط آنها به یک نهاد واحد اثبات نشده است. هیچ گروهی مسئولیت حملات را بر عهده نگرفته است و رویترز نیز نتوانسته است هویت مجریان را مشخص کند یا پیوندی میان حوادث اخیر و حمله به فرانسه در اکتبر گذشته اثبات نماید.
در سوئد، یون بیلوف، رئیس مرکز ملی امنیت سایبری، اعلام کرد که مقامات با چندین حادثه در فروشگاههای این کشور سروکار دارند و تعداد زیادی از دستگاههای فناوری عملیاتی را شناسایی کردهاند که نیاز به بهروزرسانی یا پچهای امنیتی برای کاهش خطر نفوذ دارند. از سوی دیگر، تام هیگل، پژوهشگر شرکت امنیت سایبری «سنتینل وان»، معتقد است که عدم وجود مطالبات مالی در حوادث اخیر ممکن است نشاندهنده اقدامات خرابکارانه عمدی باشد، نه حملات سنتی باجافزاری.
این حوادث بر خطرات فزایندهی اتصال سیستمهای سرمایشی و زیرساختهای عملیاتی فروشگاهها به اینترنت تأکید میکنند؛ چرا که نفوذ به دستگاههای کنترل از راه دور دیگر تنها تهدیدی برای دادهها و سیستمهای دیجیتال نیست، بلکه قادر به ایجاد خسارات مادی مستقیم، نابودی ذخایر مواد غذایی و موجب بروز خسارات عملیاتی و اقتصادی در عرض چند ساعت شده است.
