ইউরোপের ফ্রিজ বিপদে.. সাইবার হামলায় তাপে পরিণত হচ্ছে
সংবাদপত্রের কভারেজ 1 সংবাদপত্র এই ঘটনা প্রকাশ করেছে: আল-কাবাস →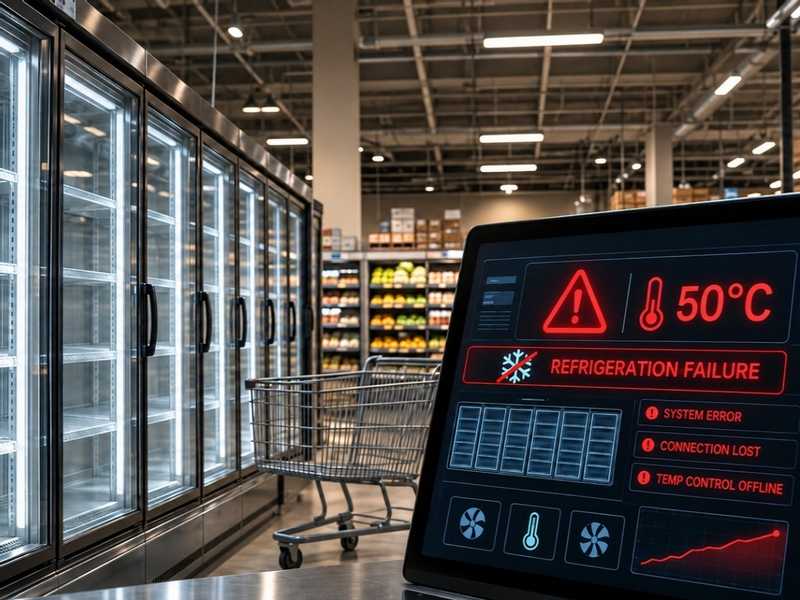
একাধিক ইউরোপীয় দেশের সুপারশপের রেফ্রিজারেশন সিস্টেমের ওপর সমন্বিত সাইবার হামলা চালানো হয়েছে, যার ফলে খাদ্য নষ্ট হয়েছে এবং তাপমাত্রা বেড়েছে; এটি একটি বৈদেশিক হামলা যা এখনো কারও দ্বারা স্বীকৃত হয়নি
কিয়াসের অনুবাদ, উৎস: القبس — মূল উৎস
আজ সোমবার ইউরোপের বেশ কিছু সুপারমার্কেটের রেফ্রিজারেশন সিস্টেম সাইবার হামলার শিকার হয়, যার ফলে ফ্রিজ ও ফ্রিজারের তাপমাত্রা বেড়ে যায় এবং প্রচুর খাদ্যপণ্য নষ্ট হয়। এটি ফ্রান্সের শতাধিক দোকানকে লক্ষ্য করে করা একই ধরনের হামলার কয়েক সপ্তাহ পর একটি নতুন ধাপ। রয়টার্স সংবাদ সংস্থা জানিয়েছে যে, হামলাগুলো সুইডেন, বেলজিয়াম, লুক্সেমবার্গ, আয়ারল্যান্ড এবং এস্টোনিয়ার দোকানগুলোকে লক্ষ্য করেছিল, যেখানে বড় বড় খুচরা বিক্রয় শৃঙ্খলগুলো অন্তর্ভুক্ত ছিল। একই সময়ে সংঘটিত এই ঘটনাগুলো খুচরা বাণিজ্য খাতে অপারেটিং সিস্টেম এবং রিমোট কন্ট্রোল সিস্টেমের নিরাপত্তা নিয়ে উদ্বেগ তৈরি করেছে। গত অক্টোবরে ফ্রান্সে সংঘটিত হামলার বিবরণে পুলিশ জানিয়েছে যে, সাইবার আক্রমণকারীরা শতাধিক বড় দোকানের রেফ্রিজারেশন ইউনিটগুলোর নিয়ন্ত্রণ নেয় এবং ফ্রিজের ভেতরের তাপমাত্রা এমন স্তরে নিয়ে যায় যে কিছু ক্ষেত্রে তা ৫০ ডিগ্রি সেলসিয়াসে পৌঁছে যায়, যা আগুন লাগা এবং খাদ্যপণ্যের ক্ষতিসহ বিভিন্ন সমস্যার সৃষ্টি করে। বেলজিয়ামে একটি ঘটনা আক্রমণের পদ্ধতি প্রকাশ করে, যেখানে আক্রমণকারীরা এভাপোরেটর (বাষ্পীভবনকারী) ইউনিটগুলোকে ডিফ্রস্ট (বরফ গলানোর) মোডে পরিবর্তন করে, যা রেফ্রিজারেশন সিস্টেমের উপাদানগুলোর তাপমাত্রা বাড়িয়ে দেয় এবং জমে থাকা বরফ গলায়, ফলে ফ্রিজের ভেতরের তাপমাত্রা বেড়ে যায় এবং তা প্রায় অ্যানের মতো হয়ে ওঠে। এই হামলাগুলো সম্ভাব্য অর্থনৈতিক ক্ষতির পরিমাণ নিয়ে উদ্বেগ তৈরি করেছে, যেখানে আনুমানিক ক্ষতি কয়েকশ কোটি ইউরো হতে পারে বলে অনুমান করা হচ্ছে। একাধিক দেশে এই ঘটনাগুলোর একই সময়ে সংঘটিত হওয়া সংগঠিত কার্যক্রমের সম্ভাবনাকে আরও শক্তিশালী করে, যদিও এটি একক কোনো গোষ্ঠীর সাথে যুক্ত বলে প্রমাণিত হয়নি। কোনো গোষ্ঠী এখনো এই হামলার দায় স্বীকার করেনি, এবং রয়টার্স আক্রমণকারীদের পরিচয় নির্ণয় করতে বা সাম্প্রতিক ঘটনাগুলো এবং গত অক্টোবরে ফ্রান্সে সংঘটিত হামলার মধ্যে কোনো সম্পর্ক প্রমাণ করতে ব্যর্থ হয়েছে।
সুইডেনে, জন্স বেলভ, জাতীয় সাইবার নিরাপত্তা কেন্দ্রের প্রধান, বলেছেন যে কর্তৃপক্ষ দেশের বেশ কিছু দোকানে সংঘটিত একাধিক ঘটনার সাথে মোকাবিলা করছে, এবং তিনি উল্লেখ করেছেন যে হ্যাকিংয়ের ঝুঁকি কমানোর জন্য আপডেট বা নিরাপত্তা প্যাচ প্রয়োজন এমন অনেক ওপেন-সোর্স অপারেটিং সিস্টেমযুক্ত ডিভাইস শনাক্ত করা হয়েছে। অন্যদিকে, সাইবার নিরাপত্তা কোম্পানি ‘সেন্টিনেল ওয়ান’-এর গবেষক রায় টম হেগেল বলেছেন যে সাম্প্রতিক ঘটনায় আর্থিক দাবির অভাব প্রচলিত সাইবার ব্ল্যাকমেইল হামলার পরিবর্তে ইচ্ছাকৃত বিনাশের ইঙ্গিত দিতে পারে। এই ঘটনাগুলো শীতলীকরণ ব্যবস্থা এবং দোকানগুলোর অপারেটিং অবকাঠামোকে ইন্টারনেটের সাথে সংযুক্ত করার ফলে বাড়তে থাকা ঝুঁকিগুলোকে তুলে ধরে, যেখানে রিমোট কন্ট্রোল ডিভাইস হ্যাক করা আর কেবল ডেটা এবং ডিজিটাল সিস্টেমের জন্য হুমকি নয়, বরং এটি সরাসরি ভৌত ক্ষতি সাধন, খাদ্য মজুদ নষ্ট করা এবং কয়েক ঘণ্টার মধ্যে অপারেটিং ও অর্থনৈতিক ক্ষতি করতে সক্ষম।
